サイバーセキュリティ

お客様は既にIAM(アイデンティティおよびアクセス管理)を導入しています。アイデンティティシグナルを次世代のマネージドサービスへと発展させましょう。

MSSPがStellar Cyber​​を活用して、IDに関するインサイトをタイムリーかつスケーラブルなマネージドサービスとしてパッケージ化し、新たな継続収益と顧客価値の向上を実現する方法。その機会とは、顧客が既に生成しているIDテレメトリを、異常な動作を検知し、より広範な攻撃と関連付け、対応をガイドし、テナント固有のレポートで価値を証明するマネージドサービスへと転換することです。

お客様は既にIAMを導入しています。アイデンティティシグナルを次世代のマネージドサービスに活用しましょう。詳細はこちら »
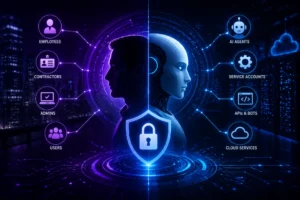
次のアイデンティティは人間ではないかもしれない

数十年にわたり、企業のIDセキュリティは人を中心に構築されてきました。従業員がログインし、管理者が権限を付与され、契約社員がプロビジョニングされ、最終的に削除されました。しかし、このモデルは急速に変化しています。AIエージェント、ボット、サービスアカウント、その他のマシンIDは、アプリケーションへの認証、APIの呼び出し、データへのアクセス、そして人や企業に代わってアクションを実行できます。マシンが

あなたの次のアイデンティティは人間ではないかもしれません。続きを読む »

IAMはIDを保護します。 ITDR その瞬間を守る。

従業員の認証は成功しました。MFAも機能しています。アカウントは有効です。権限も正当です。ただ一つ問題があります。IDを使用している人物が攻撃者である可能性があるのです。このシナリオは、企業セキュリティで起こっている最大の変化の核心を突いています。長年にわたり、組織はアイデンティティおよびアクセス管理(IAM)に多額の投資を行ってきました。

IAMはIDを保護します。 ITDR その瞬間を守る。 続きを読む»

隠れたセキュリティ運用上のボトルネック:適切なデータ入力と適切なアクションの実行

どのセキュリティチームもより良い成果を望んでいます。より迅速な検出、より迅速なトリアージ、より迅速な調査、より迅速な対応。しかし、多くのチームは、目に見えにくい問題、つまり運用上の摩擦によってスピードを落としています。顧客がまだサポートされていないデータソースを使用している、パーサーを構築する必要がある、ログ形式が煩雑である、ハンティングプレイブックが特定の環境では機能する、といったケースです。

隠れたセキュリティ運用上のボトルネック:適切なデータ入力と適切なアクションの実行方法 続きを読む »

検出精度は新たなSecOps効率指標となる

セキュリティチームは長年にわたり、より多くのデータを収集し、より多くのアラートを生成し、より多くの攻撃対象領域をカバーすることに取り組んできました。しかし、多ければ多いほど良いというわけではありません。アラートが増えればノイズも増えます。検出が増えれば誤検知も増えます。テレメトリが増えれば、検索、保存、正規化、説明すべきデータも増えます。MSSPにとっては、これは利益率の低下につながります。

検出精度は新たなSecOps効率指標となる 続きを読む »

あなたのとき SOC アナリストもボット:AIエージェント、MCP、そしてセキュリティ運用における多くの自動化機会

AI実験から自律運用へ – クリストフ・ブリゲ、Stellar Cyber​​社 AI & セキュリティ分析担当シニアプロダクトマネジメントディレクター、カリフォルニア州サンノゼ – 2026年4月28日 2026年初頭に何かが変わりました。徐々にではなく、まるでスイッチを切り替えるように。何年もの間、私たちはAIについて、 SOC 私たちが話した方法

あなたのとき SOC アナリストもボット:AIエージェント、MCP、そしてセキュリティ運用における多くの自動化機会 続きを読む»

人間が拡張した自律型ロボット SOCテクノロジーと人間性の完璧な融合

20世紀初頭、IBMは「自律型IT」という用語を導入しました。当時、IBMはITアプリケーション、ネットワーク、システムが複雑化しすぎて、人間が管理、監視、セキュリティを確保することが困難になっていると考えていました。IBMは、高度な機能を備え、自らを管理できるITシステムのビジョンを掲げ、自律型ITの概念を発表しました。

人間が拡張した自律型ロボット SOCテクノロジーと人間性の完璧な融合 続きを読む»

NDRは現代のセキュリティ防御とエージェントにとって必須要件です SOC

ネットワーク検出および対応 (NDR) は、ここ数年、セキュリティ ツールのロドニー・デンジャーフィールドのような存在でした。「尊敬されていない」のです。おそらく、この評判の悪さは、エンドポイント検出および対応 (EDR) と拡張検出および対応 (eXDR) に投じられたマーケティング費用のせいでしょう。XDR成長にも関係している可能性がある。

NDRは現代のセキュリティ防御とエージェントにとって必須要件です SOC 続きを読む»

Anthropic社のMythosプレビューは、セキュリティ業界がまだ十分に対応できていない形で脅威の状況を変えてしまった。

攻撃者の盲点が消えた。今日の攻撃者は、ソフトウェアをブラックボックスとして扱うことが多い。オープンソースソフトウェア(OSS)を研究して攻撃手法を調整する者もいるが、これを大規模に行うことは事実上不可能であり、敵対的攻撃の精度に自然な限界が生じていた。Mythosはこの限界を完全に取り除く。最先端のLLMは事実上すべてのデータで学習されているため、

Anthropic社のMythosプレビューは、セキュリティ業界がまだ十分に対応できていない形で脅威の状況を変えた。続きを読む »

RSAC 2026のまとめ:AIノイズはピークに達した

RSAC 2026が何かを示したとすれば、それは「AI疲れはピークに達した」ということだ。

RSAC 2026 総括:AIノイズはピークに達した 続きを読む »

AI SOC エージェントの誇大宣伝:現実とマーケティングを切り離す

すべてのベンダーは、 SOC このプラットフォームにはAIエージェントが搭載されています。そのほとんどは、アナリストが既に処理に追われているアラートキューの上に、高度なチャットボットを動作させているに過ぎません。

AI SOC エージェントの誇大宣伝:現実とマーケティングを切り離す 続きを読む»

なぜ45のセキュリティツールは、解決する問題よりも多くの問題を生み出すのか

平均的な企業は45種類のセキュリティツールを使用している。それらのほとんどは相互に連携できないため、問題となっている。

なぜ45のセキュリティツールは解決する問題よりも多くの問題を生み出すのか?続きを読む »

Stellar Cyber​​のデータパイプライン:よりスマートなセキュリティを支える隠れたエンジン

エグゼクティブサマリーモダン SOC企業はデータ量と複雑さに圧倒されています。セキュリティデータを忠実性を損なうことなく大規模にフィルタリング、正規化、拡充、ルーティングする能力は、検知精度、アナリストの効率性、そしてコンプライアンス体制に直接影響を及ぼします。データ課題の重要性とこうした能力の必要性を十分に理解した上で、Stellar Cyber​​のデータパイプラインは

Stellar Cyber​​のデータパイプラインの内部構造:よりスマートなセキュリティを支える隠れたエンジン 続きを読む »

消灯 SOCはい、それは来ています(そしてあなたが思っているよりも早く)

Fast Companyに認められたTAGは、AI搭載のSaaSプラットフォームを活用して、企業チーム、政府機関、商用ベンダーにサイバーセキュリティと人工知能の分野でオンデマンドの洞察、ガイダンス、推奨事項を提供する、信頼できる次世代の調査およびアドバイザリー会社です。TAGアナリストレポートをダウンロードしてください。人間を拡張した自律走行車は SOC 逆張りのアイデアか次の

消灯 SOCはい、それは来ています(そしてあなたが思っているよりも早く) 続きを読む»

苦痛のピラミッドから影響力のピラミッドへ:人間拡張現実(HAU)におけるアナリストの役割の再考 SOC

自動運転に強気 SOCそこに到達する方法について現実的に考える。最近、自律走行車について多くの議論がなされている。 SOC 機械が警告を出すだけでなく、相関関係を分析し、トリアージを行い、調査し、対応する未来。特に、警告に埋もれながら夜勤を経験したことがある人にとっては、素晴らしい話に聞こえるでしょう。しかし、真実はこうです。自動化は不可能なのです。

苦痛のピラミッドから影響力のピラミッドへ:人間拡張現実(HAU)におけるアナリストの役割の再考 SOC 続きを読む»

アイデンティティセキュリティの再発明:Stellar Cyber ITDR 認証情報ベースの攻撃が広がる前に阻止

今日のハイブリッドな世界では、アイデンティティが新たな境界となり、攻撃者もそれを認識しています。従来のEDRや SIEM ツールが追いつかず、IDを狙った攻撃が急増しています。実際、Verizonの2024年および2025年のDBIRレポートによると、侵害の70%は盗難された認証情報から始まっています。そのため、IDセキュリティに対するよりスマートなアプローチ、つまり、

アイデンティティセキュリティの再発明:Stellar Cyber ITDR 認証情報ベースの攻撃が広がる前に阻止 続きを読む»

NDRだけではもはや不十分な理由: 強力なNDRコア上に構築されたオープンな統合SecOpsプラットフォームの必要性

今日のサイバーセキュリティの軍拡競争において、可視性はすべてであり、コンテキストこそが重要です。ネットワーク検知・対応(NDR)は、ディープ・パケット・インスペクションと行動分析を用いて、ラテラルムーブメント、ランサムウェアの行動、そして侵害後の活動を検知する最も効果的な方法の一つとして長年使用されてきました。しかし、脅威アクターがより巧妙かつ分散的になるにつれ、NDRだけに頼るのではなく、

NDRだけではもはや不十分な理由:強力なNDRコアを基盤としたオープンで統合されたSecOpsプラットフォームの必要性 続きを読む »

MSSPがAIに賭ける理由―NDRの力を見落としている理由

ライブネットワークトラフィックはミッシングリンク:AIは見えないものを検知できない AIはサイバーセキュリティの議論を席巻しており、MSSPはAIの活用を急いでいる。 SIEM 機械学習を組み込んだプラットフォームや、AIを活用した調査機能を備えたEDRがあれば、より迅速な検知、よりスマートなトリアージ、そしてより良い結果が期待できます。しかし、厳しい現実があります。AIだけでは救えないのです。

MSSPがAIに賭けている理由 ― しかし、NDRの力を十分に活用できていない理由詳細はこちら »

上へスクロール