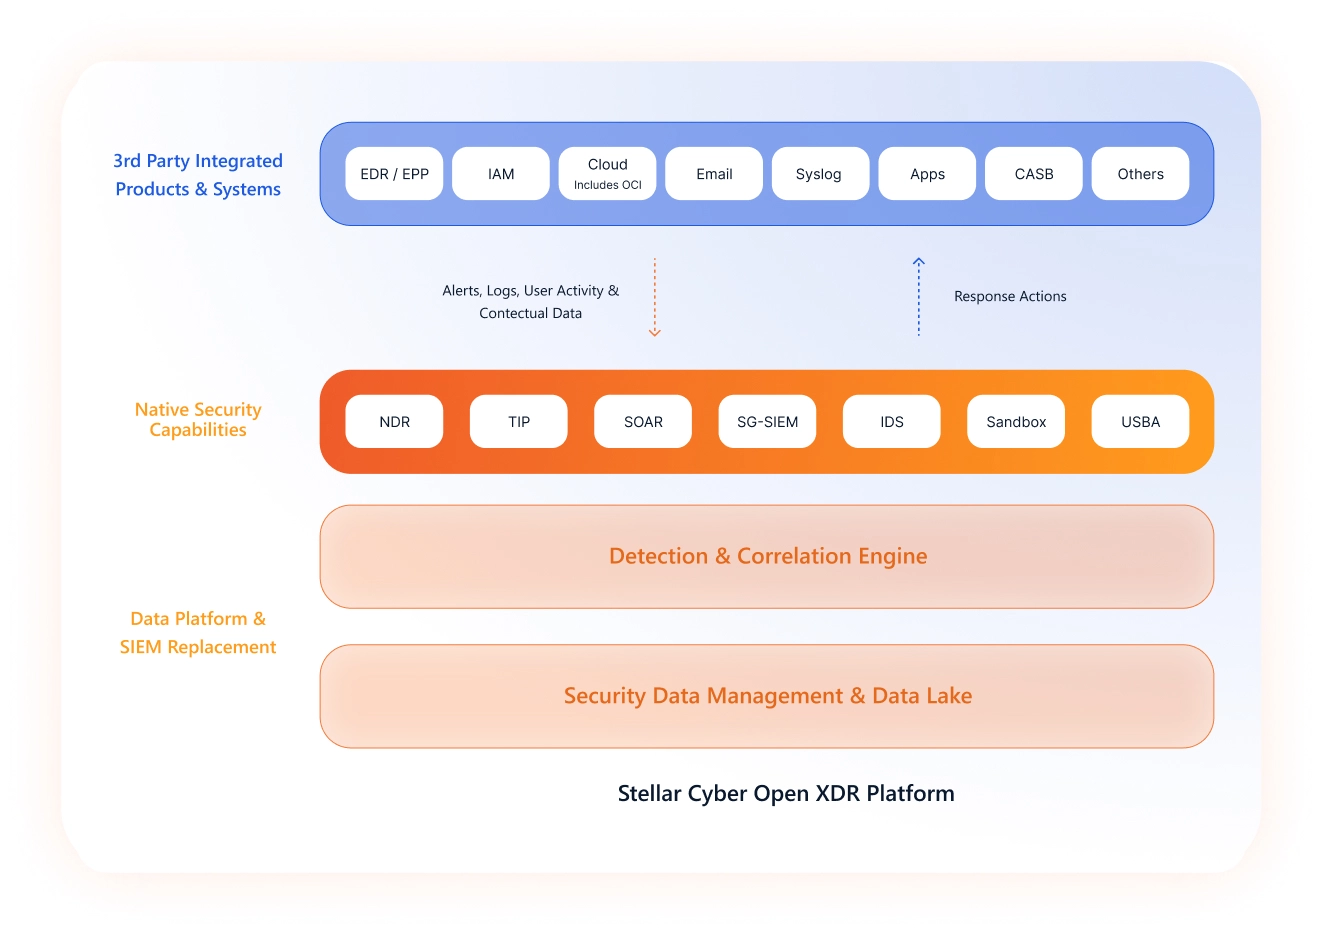
Open XDR とは? Open XDR?
Open XDR セキュリティチームがクラウド、オンプレミス、IT/OT環境を単一のプラットフォームから保護できるようにします。既存のセキュリティスタックを変更することなくCrowdStrike、ESET、SentinelOne、Microsoft Defender などの独自のエンドポイント ツールとその他のデータ ソースを持ち込みます。 Stellar Cyberはそれらをシームレスに統合しますすでに信頼されているツールを使用して検出と対応を強化しながら、統合されたエンドツーエンドの保護を実現します。
...との会話
...との会話
必要な理由: Open XDR
使いにくい製品
- 製品を適切に調整するのは難しい
-
製品のメンテナンスには
手動プロセスが必要 -
多くの製品は、
エキスパートユーザー向けに作られている -
正しく実装したとしても、
製品はサイロ化して機能します
人が足りない
-
見つけるのが難しい
経験豊富なセキュリティアナリスト -
チームの主要なアナリストは
高需要 -
チームメンバーは専門外の業務を
大きく抱え込んでいる - 冗長な手作業
データの雪崩
-
すべてのセキュリティ製品
大量のアラートを生成する -
重複する機能により、
多くのアラートは冗長である -
セキュリティアナリストは、
自分たちが同じインシデントに対応していることに後になって気づきます
-
膨大なデータに埋もれて、
攻撃を見逃しやすくなります
行動が遅い
- 調査すべきアラートが多すぎる
-
手作業によって
効率が低下する -
攻撃者が目的を達成するための時間を
与えてしまう -
現在の技術では、セキュリティチームが
状況を改善するためにできることは
ほとんどありません
Open XDR とは? Open XDR?
Open XDR 統一された、既存のすべてのデータを集めて相関させるAIを活用した検出と対応のアプローチ セキュリティツール 企業全体の攻撃対象領域を効果的かつ効率的に保護します。 Open XDR「closed」とは異なり XDRは、EDR を含むあらゆる基盤となるセキュリティ制御と連携して動作するため、組織がセキュリティ スタックの制御を単一のベンダーに引き渡す必要がなくなります。
建築的には、 Open XDR セキュリティスタック全体を統合・簡素化することで、検知と対応を劇的に改善します。どの組織でも、セキュリティスタックは以下のような多くの機能から構成されます。 SIEM, EDR, NDR, SOAR, などなど。これらの機能は相互に連携するように設計されておらず、チームは複数のツールの管理に多くの時間を費やし、ツールが多すぎる、人員が足りない、適切なデータが不足しているといった今日の問題につながっています。
そこで登場するのが Open XDR すべての機能を統合し、個々のツールからのアラートを総合的なインシデントに関連付け、管理オーバーヘッドを削減することで簡素化します。AIと自動化は、攻撃対象領域全体を効果的かつ効率的に保護する唯一の技術的に実現可能な方法であるため、重要なアーキテクチャ属性となっています。 Open XDR.
の結果 Open XDR 単一のプラットフォームからの脅威から環境を保護することと、接続が弱い、あるいは全く存在しない複数のツールからすべてをまとめて保護することの違いです。そして、その結果は Open XDR 誰でも購入できる価格で、検出と対応が劇的に改善されます。
詳細については、以下の追加リソースをご覧ください。 Open XDR:
価値: Open XDR
圧倒的なパフォーマンス
ベンダーロックインなし
コスト効率
購入ガイド:
an Open XDR プラットフォームの主な要件
オープンアーキテクチャ
オープンアーキテクチャ
正規化されたデータ
正規化されたデータ
AIパワード
AIパワード
クラウドネイティブ
クラウドネイティブ
自動応答
自動応答
低いオーバーヘッド
低いオーバーヘッド
主な機能
ディープパケット検査
パケットから 2 を超えるネットワーク アプリケーションの L7 - L4,000 メタデータとファイルを収集します。
安全で柔軟なデータストレージ
短期的または長期的に、特定のニーズを満たすデータを収集して保存します。
大規模なデータ削減
生のパケットと比較して、収集されるデータ量を最大 500% 削減します。
AIを中心に設計
センサー、収集データ、脅威インテリジェンス、データストレージ技術はすべてAIを支え、AIが検出と対応の結果を向上させる。
自動相関
あらゆるネットワーク イベントをエンドポイント、サーバー、ユーザーで発生しているイベントと相関させ、脅威の範囲を自動的に把握します。
組み込みSOAR
組み込みの SOAR を使用して決定的な対応措置を実行します。
Stellar Cyberのアプローチ Open XDR
Jon Oltsik氏
シニアプリンシパルアナリスト兼ESGフェロー
Erwin Eimers氏
住友化学のCISO
Gartner Peer Insights
ITディレクター
4.8
Todd Willoughby氏
RSM USのセキュリティ&プライバシー担当ディレクター
Rik Turner氏
セキュリティおよびテクノロジー担当主席アナリスト
中央IT部門
チューリッヒ大学