cyberattacks

ลูกค้าของคุณมีระบบ IAM อยู่แล้ว เปลี่ยน Identity Signals ให้เป็นบริการจัดการแบบครบวงจร (Managed Service) ต่อไปของคุณ

วิธีที่ MSSP สามารถใช้ Stellar Cyber ​​เพื่อรวบรวมข้อมูลเชิงลึกด้านการระบุตัวตนเข้าไว้ในบริการจัดการที่ทันท่วงทีและปรับขนาดได้ ซึ่งจะสร้างรายได้ประจำใหม่และมูลค่าที่ลึกซึ้งยิ่งขึ้นแก่ลูกค้า โอกาสคือ: เปลี่ยนข้อมูลการตรวจสอบตัวตนที่ลูกค้าสร้างขึ้นอยู่แล้วให้เป็นบริการจัดการที่ตรวจจับพฤติกรรมที่ผิดปกติ เชื่อมโยงกับภัยคุกคามในวงกว้าง ชี้นำการตอบสนอง และพิสูจน์คุณค่าด้วยรายงานเฉพาะสำหรับแต่ละผู้เช่า
ลูกค้าของคุณมีระบบ IAM อยู่แล้ว เปลี่ยน Identity Signals ให้เป็นบริการจัดการแบบครบวงจร (Managed Service) ต่อไปของคุณอ่านเพิ่มเติม »

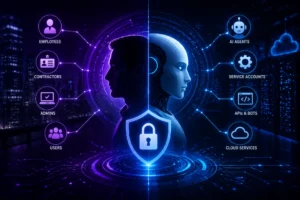
ตัวตนต่อไปของคุณอาจไม่ใช่มนุษย์

เป็นเวลาหลายทศวรรษแล้วที่ระบบรักษาความปลอดภัยข้อมูลประจำตัวขององค์กรถูกสร้างขึ้นโดยยึดคนเป็นหลัก พนักงานเข้าสู่ระบบ ผู้ดูแลระบบได้รับสิทธิ์พิเศษ ผู้รับเหมาได้รับการจัดสรรและในที่สุดก็ถูกถอดถอนออกไป แต่โมเดลนั้นกำลังเปลี่ยนแปลงไปอย่างรวดเร็ว เอเจนต์ AI บอท บัญชีบริการ และข้อมูลประจำตัวของเครื่องจักรอื่นๆ สามารถตรวจสอบสิทธิ์กับแอปพลิเคชัน เรียกใช้ API เข้าถึงข้อมูล และดำเนินการในนามของบุคคลหรือธุรกิจได้ หากเครื่องจักร

ตัวตนต่อไปของคุณอาจไม่ใช่มนุษย์อ่านเพิ่มเติม »

IAM ช่วยปกป้องข้อมูลส่วนบุคคล ITDR ปกป้องช่วงเวลานั้นไว้

พนักงานของคุณยืนยันตัวตนสำเร็จแล้ว การตรวจสอบสิทธิ์แบบหลายปัจจัย (MFA) ทำงานได้ บัญชีถูกต้อง สิทธิ์การเข้าถึงก็ถูกต้องตามกฎหมาย มีปัญหาอยู่เพียงอย่างเดียวคือ บุคคลที่ใช้ข้อมูลประจำตัวนั้นอาจเป็นผู้โจมตี สถานการณ์นี้เป็นหัวใจสำคัญของการเปลี่ยนแปลงครั้งใหญ่ที่สุดครั้งหนึ่งที่เกิดขึ้นในด้านความปลอดภัยขององค์กร ตลอดหลายปีที่ผ่านมา องค์กรต่างๆ ได้ลงทุนอย่างมากในระบบการจัดการข้อมูลประจำตัวและการเข้าถึง (IAM)

IAM ช่วยปกป้องข้อมูลส่วนบุคคล ITDR ปกป้องช่วงเวลานั้นไว้ Read More »

สรุปงาน RSAC 2026: เราได้มาถึงจุดสูงสุดของเสียงรบกวนจาก AI แล้ว

หาก RSAC 2026 แสดงให้เห็นอะไรบางอย่าง มันก็คือสิ่งนี้: เราได้มาถึงจุดสูงสุดของความเหนื่อยล้าจาก AI แล้ว

สรุปงาน RSAC 2026: เราได้มาถึงจุดสูงสุดของกระแสความสนใจใน AIแล้ว อ่านเพิ่มเติม »

AI SOC เอเจนท์ไฮป์: แยกแยะความจริงออกจากการตลาด

ผู้ขายทุกรายต่างก็พูดแบบเดียวกัน SOC แพลตฟอร์มนี้มีเอเจนต์ AI อยู่มากมาย ส่วนใหญ่เป็นเพียงแชทบอทที่ได้รับการปรับปรุงให้ดีขึ้น ซึ่งทำงานอยู่บนระบบแจ้งเตือนแบบเดียวกันกับที่นักวิเคราะห์ของคุณกำลังจมอยู่กับมันอยู่แล้ว

AI SOC เอเจนท์ไฮป์: แยกแยะความจริงออกจากการตลาด Read More »

เหตุใดเครื่องมือรักษาความปลอดภัย 45 ชิ้นจึงสร้างปัญหามากกว่าแก้ปัญหา

โดยเฉลี่ยแล้วองค์กรต่างๆ ใช้เครื่องมือรักษาความปลอดภัยถึง 45 ตัว ส่วนใหญ่ไม่สามารถสื่อสารกันได้ และนั่นเป็นปัญหา

เหตุใดเครื่องมือรักษาความปลอดภัย 45 ชิ้นจึงสร้างปัญหามากกว่าแก้ปัญหาอ่านเพิ่มเติม »

จากพีระมิดแห่งความเจ็บปวด สู่พีระมิดแห่งอิทธิพล: การทบทวนบทบาทของนักวิเคราะห์ในโลกที่เสริมศักยภาพมนุษย์ SOC

มองในแง่ดีต่อ Autonomous SOCมองโลกตามความเป็นจริงเกี่ยวกับสิ่งที่จะนำพาเราไปสู่จุดหมายนั้น ช่วงนี้มีการพูดถึงเรื่องระบบอัตโนมัติกันมากมาย SOC — อนาคตที่เครื่องจักรไม่เพียงแค่แจ้งเตือน แต่ยังสามารถเชื่อมโยงข้อมูล จัดลำดับความสำคัญ ตรวจสอบ และตอบสนองได้ ฟังดูยอดเยี่ยม โดยเฉพาะอย่างยิ่งหากคุณเคยทำงานกะกลางคืนที่ต้องรับมือกับการแจ้งเตือนมากมาย แต่ความจริงก็คือ คุณไม่สามารถทำให้ทุกอย่างเป็นระบบอัตโนมัติได้

จากพีระมิดแห่งความเจ็บปวด สู่พีระมิดแห่งอิทธิพล: การทบทวนบทบาทของนักวิเคราะห์ในโลกที่เสริมศักยภาพมนุษย์ SOC Read More »

การรักษาความปลอดภัยข้อมูลส่วนบุคคลในรูปแบบใหม่: Stellar Cyber ​​ทำอย่างไร ITDR หยุดยั้งการโจมตีที่อาศัยข้อมูลประจำตัวก่อนที่จะแพร่กระจาย

ในโลกไฮบริดปัจจุบัน ตัวตนคือปราการด่านใหม่ และผู้โจมตีก็รู้เรื่องนี้ดี เนื่องจาก EDR แบบดั้งเดิมและ SIEM เครื่องมือต่างๆ ไม่สามารถรับมือได้ทัน การโจมตีที่มุ่งเป้าไปที่ข้อมูลส่วนบุคคลเพิ่มขึ้นอย่างรวดเร็ว ที่จริงแล้ว รายงาน DBIR ปี 2024 และ 2025 ของ Verizon ระบุว่า 70% ของการละเมิดข้อมูลเริ่มต้นจากการขโมยข้อมูลประจำตัว นี่จึงเรียกร้องให้มีแนวทางที่ชาญฉลาดกว่าในการรักษาความปลอดภัยข้อมูลส่วนบุคคล

การรักษาความปลอดภัยข้อมูลส่วนบุคคลในรูปแบบใหม่: Stellar Cyber ​​ทำอย่างไร ITDR หยุดยั้งการโจมตีที่อาศัยข้อมูลประจำตัวก่อนที่จะแพร่กระจาย Read More »

เหตุใด NDR เพียงอย่างเดียวจึงไม่เพียงพออีกต่อไป: เหตุผลที่ควรใช้แพลตฟอร์ม SecOps แบบเปิดและรวมเป็นหนึ่งที่สร้างขึ้นบนแกน NDR ที่แข็งแกร่ง

ในการแข่งขันด้านความปลอดภัยทางไซเบอร์ในปัจจุบัน การมองเห็นเป็นสิ่งสำคัญที่สุด แต่บริบทเป็นสิ่งสำคัญที่สุด การตรวจจับและตอบสนองเครือข่าย (NDR) เป็นวิธีที่มีประสิทธิภาพสูงสุดวิธีหนึ่งในการตรวจจับการเคลื่อนไหวในแนวขวาง พฤติกรรมของแรนซัมแวร์ และกิจกรรมหลังการบุกรุกโดยใช้การตรวจสอบแพ็กเก็ตเชิงลึกและการวิเคราะห์พฤติกรรม แต่เมื่อผู้ก่อภัยคุกคามหลบเลี่ยงและกระจายตัวมากขึ้น จึงต้องพึ่งพา NDR เพียงอย่างเดียว

เหตุใด NDR เพียงอย่างเดียวจึงไม่เพียงพออีกต่อไป: ข้อดีของแพลตฟอร์ม SecOps แบบเปิดและครบวงจรที่สร้างขึ้นบนแกนหลัก NDR ที่แข็งแกร่งอ่านเพิ่มเติม »

เหตุใด MSSP จึงเดิมพันกับ AI แต่ยังคงพลาดพลังของ NDR

การรับส่งข้อมูลเครือข่ายแบบเรียลไทม์คือส่วนที่ขาดหายไป: AI ตรวจจับสิ่งที่มองไม่เห็นไม่ได้ AI กำลังเข้ามามีบทบาทสำคัญในการพูดคุยเรื่องความปลอดภัยทางไซเบอร์ และผู้ให้บริการจัดการความปลอดภัย (MSSP) กำลังเร่งหาประโยชน์จากเรื่องนี้ ไม่ว่าจะผ่านทางใดก็ตาม SIEM สำหรับแพลตฟอร์มที่มี Machine Learning ในตัว หรือ EDR ที่ใช้ AI ช่วยในการสืบสวนนั้น สัญญาที่ให้ไว้ชัดเจนคือ การตรวจจับที่เร็วขึ้น การคัดกรองที่ชาญฉลาดขึ้น และผลลัพธ์ที่ดีขึ้น แต่ความจริงที่ยากจะยอมรับก็คือ AI เพียงอย่างเดียวไม่สามารถช่วยได้

เหตุใด MSSP จึงทุ่มทุนกับ AI แต่ยังคงพลาดพลังของ NDRอ่านเพิ่มเติม »

เหตุใด NDR ของ Stellar Cyber ​​จึงเป็นมากกว่าแค่ NDR: 5 เหตุผลที่ทำให้ NDR มีประสิทธิภาพเหนือกว่า NDR ของ Pure Play

ภูมิทัศน์ของความปลอดภัยทางไซเบอร์เต็มไปด้วยเครื่องมือที่แยกส่วนและแพลตฟอร์มที่เชื่อมโยงเข้าด้วยกัน ในขณะเดียวกัน ทีมงานด้านความปลอดภัยก็อยู่ภายใต้แรงกดดันอย่างต่อเนื่องที่จะต้องทำอะไรให้มากขึ้นด้วยทรัพยากรที่น้อยลง เช่น การตรวจจับที่รวดเร็วขึ้น การคัดแยกที่ชาญฉลาดขึ้น และผลลัพธ์ที่เชื่อถือได้โดยไม่ต้องเพิ่มจำนวนพนักงานหรืองบประมาณอย่างไม่สิ้นสุด Stellar Cyber ​​ได้รับการยอมรับเมื่อไม่นานนี้ในฐานะผู้ท้าชิงใน Magic Quadrant ครั้งแรกของ Gartner สำหรับการตรวจจับและตอบสนองเครือข่าย (NDR)

เหตุใด NDR ของ Stellar Cyber ​​จึงเหนือกว่า NDR ทั่วไป: 5 เหตุผลที่ทำให้มันมีประสิทธิภาพเหนือกว่า NDR ทั่วไปอ่านเพิ่มเติม »

อนาคตของธุรกิจขนาดเล็ก: แนวโน้มด้านความปลอดภัยที่ต้องจับตามองในปี 2025

คุณเคยได้ยินไหม? การใช้จ่ายของ SMB สำหรับการรักษาความปลอดภัยบนคลาวด์สำหรับธุรกิจขนาดเล็กมีแนวโน้มเพิ่มขึ้นจากร้อยละ 6 เป็นร้อยละ 8 เมื่อเทียบกับปีที่แล้วภายในปี 2028 แล้วอะไรเป็นแรงผลักดันให้การใช้จ่ายด้าน IT เพิ่มขึ้น Gartner กล่าวว่าการใช้จ่ายด้าน IT ในระดับสูงสุดในตลาดเทคโนโลยีที่ร้อนแรงที่สุดของโลกนั้นได้รับแรงผลักดันจาก AI และ Deloitte กล่าวว่า AI จะถูกฝังไว้

อนาคตของธุรกิจขนาดเล็ก: แนวโน้มด้านความปลอดภัยที่ควรจับตาในปี 2025อ่านเพิ่มเติม »

เพิ่มขีดความสามารถ SOC ทีมที่มีการผสานรวม API ที่เปิดกว้างและราบรื่น

ในปัจจุบัน ภัยคุกคามทางไซเบอร์ที่ซับซ้อนสร้างความท้าทายมากมายให้กับทั้งองค์กรและผู้ให้บริการด้านการจัดการความปลอดภัย (MSSP) เพื่อต่อสู้กับภัยคุกคามที่พัฒนาแล้วในสภาพแวดล้อมไอทีและความปลอดภัยที่หลากหลาย ผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์จึงพัฒนาชุดเครื่องมือและแหล่งข้อมูลเพื่อตรวจสอบภัยคุกคามเฉพาะของตน อย่างไรก็ตาม ชุดเครื่องมือเหล่านี้มีข้อขัดข้องในตัวของมันเอง เนื่องจากมีช่องว่างในการมองเห็น

เพิ่มขีดความสามารถ SOC ทีมที่มีการผสานรวม API ที่เปิดกว้างและราบรื่น Read More »

พลังแห่งความร่วมมือ: Armis และ Stellar Cyber ​​ผนึกกำลังกันอย่างไรเพื่อกำหนดนิยามการปฏิบัติการรักษาความปลอดภัยใหม่

เมื่อพูดถึงความปลอดภัยทางไซเบอร์ Armis และ Stellar Cyber ​​นำเสนอสิ่งที่เป็นเอกลักษณ์ Armis เป็นผู้นำที่ได้รับการยอมรับในด้านการมองเห็นและการจัดการทรัพย์สิน ช่วยให้องค์กรต่างๆ มีการมองเห็นที่ครอบคลุมแบบเรียลไทม์ในทุกอุปกรณ์ ไม่ว่าจะในระบบคลาวด์ ภายในองค์กร หรือในสภาพแวดล้อม IoT ในขณะเดียวกัน Stellar Cyber ​​ก็นำเสนอ Open XDR แพลตฟอร์มนี้มุ่งเน้นการทำให้การดำเนินงานด้านความปลอดภัยง่ายขึ้นและชาญฉลาดขึ้น

พลังแห่งความร่วมมือ: Armis และ Stellar Cyber ​​ผนึกกำลังเพื่อกำหนดนิยามใหม่ของการปฏิบัติการด้านความปลอดภัยอ่านเพิ่มเติม »

Stellar Cyber ​​ร่วมมือกับ NCSA เพื่อเพิ่มประสิทธิภาพการสอนด้านความปลอดภัยทางไซเบอร์ของ KKU ด้วยเทคโนโลยีใหม่ Open XDR เวที

Stellar Cyber ​​ผู้ริเริ่มของ Open XDR บริษัทเทคโนโลยีดังกล่าวประกาศความร่วมมือกับสำนักงานความมั่นคงทางไซเบอร์แห่งชาติของประเทศไทย (ก.ล.ต.) ในการให้บริการเทคโนโลยีใหม่ Open XDR ภายใต้โครงการ Stellar Cyber ​​University Program มหาวิทยาลัยขอนแก่น (KKU) สามารถเข้าถึงแพลตฟอร์มการตรวจจับและตอบสนองแบบครบวงจรขั้นสูงของ Stellar Cyber ​​ได้โดยไม่เสียค่าใช้จ่าย ความร่วมมือนี้มีวัตถุประสงค์เพื่อ...

Stellar Cyber ​​ร่วมมือกับ NCSA เพื่อเพิ่มประสิทธิภาพการสอนด้านความปลอดภัยทางไซเบอร์ของ KKU ด้วยเทคโนโลยีใหม่ Open XDR เวที Read More »

เหนือกว่าพื้นฐาน: เทคนิคขั้นสูงสำหรับการรักษาความปลอดภัยกระเป๋าเงิน Crypto ของคุณ

ในขณะที่การรับรู้ถึงสกุลเงินดิจิทัลเพิ่มขึ้นอย่างต่อเนื่อง ความซับซ้อนของภัยคุกคามที่มุ่งเป้าไปที่กระเป๋าสตางค์ดิจิทัลก็เพิ่มขึ้นเช่นกัน แม้ว่าผู้ใช้หลายคนจะคุ้นเคยกับแนวทางปฏิบัติด้านความปลอดภัยขั้นพื้นฐาน เช่น การใช้รหัสผ่านที่แข็งแกร่งและการเปิดใช้งานการตรวจสอบสิทธิ์แบบสององค์ประกอบ แต่มาตรการที่เหนือกว่ามักถูกละเลย

นอกเหนือจากพื้นฐาน: เทคนิคขั้นสูงสำหรับการรักษาความปลอดภัยกระเป๋าเงินคริปโตของคุณอ่านเพิ่มเติม »

เพิ่มประสิทธิภาพการทำงานด้วย Stellar Cyber Open XDR แพลตฟอร์มบน Oracle Government Cloud

ทีมปฏิบัติการรักษาความปลอดภัยของรัฐบาล (SecOp) เผชิญกับความท้าทายที่ไม่เหมือนใคร เนื่องจากต้องต่อสู้กับการโจมตีอย่างไม่หยุดยั้งในสภาพแวดล้อมที่อาจเปลี่ยนแปลงอย่างไม่คาดคิด รัฐบาลมีความกดดันเพิ่มมากขึ้น และงบประมาณมักถูกจำกัด การรวมกันของปัจจัยต่างๆ นี้ทำให้เกิดความเครียดและความไม่แน่นอนที่สมบูรณ์แบบ ผู้นำ SecOps จะต้องค้นหาวิธีเพื่อให้แน่ใจว่าทีมของตนสามารถปกป้องได้

เพิ่มประสิทธิภาพการทำงานด้วย Stellar Cyber Open XDR แพลตฟอร์มบน Oracle Government Cloud Read More »

ต่อสู้กับ AI ด้วย AI: เครื่องมือสำหรับศตวรรษที่ 21

ในการสนทนาล่าสุดกับ CIO ของสถาบันการศึกษารายใหญ่ มีสถานการณ์ดังต่อไปนี้เกิดขึ้น: ผู้บริหารมหาวิทยาลัยกำลังรับสมัครตำแหน่ง; จากเรซูเม่กว่า 300 รายการที่เขาได้รับ โดย 95% ดูคล้ายกันมากจนอาจมาจากคนคนเดียวกันได้ และในทางหนึ่งพวกเขาก็ทำได้ ด้วยการแพร่กระจายของพลัง AI

การต่อสู้กับ AI ด้วย AI: เครื่องมือสำหรับศตวรรษที่ 21อ่านเพิ่มเติม »

เลื่อนไปที่ด้านบน