

ตลอดหลายปีที่ผ่านมา ผมได้ทำงานร่วมกับ ทีม SecOpsและDetection and Response มาหลายสิบทีม และผมก็เห็นได้อย่างชัดเจนว่า การแก้ไขปัญหาด้านความปลอดภัยให้ได้มากที่สุดตั้งแต่ต้นทางนั้น สำคัญเพียง ใด หรือที่รู้จักกันทั่วไปว่า“Shift Left Security”โดยทั่วไปแล้ว ผมมองเห็นแนวคิดเรื่อง“Shift Left Security” อยู่ 3 กลุ่ม คือ 1) ไม่เข้าใจ 2) เข้าใจแต่ไม่นำไปปฏิบัติ 3) เข้าใจและนำไปปฏิบัติ คุณอาจอยู่ในกลุ่มที่สามและคิดว่าการ Shift Left Security เป็นเรื่องที่ชัดเจนและเป็นความรู้ทั่วไป แต่ขอเตือนอย่างสุภาพว่า โลกนี้กว้างใหญ่ และองค์กรโดยเฉลี่ยยังขาดความรู้ความเข้าใจด้านความปลอดภัยอย่างมาก กล่าวอีกนัยหนึ่ง กลุ่มที่หนึ่งและสองรวมกันมีจำนวนมากกว่ากลุ่มที่สามอย่างมาก
 ทำไมถึงเป็นอย่างนั้น? ดี “กะซ้ายรักษาความปลอดภัย” เป็นของใหม่ แต่ที่สำคัญกว่านั้นยาก มันเหมือนกับการกินผักอย่างต่อเนื่องเมื่อเผชิญกับสิ่งล่อใจอื่นๆ ผู้ค้าระบบรักษาความปลอดภัยต่างบอกว่าการเลื่อนไปทางซ้ายช่วยให้จัดส่งได้เร็วขึ้นและลดต้นทุนได้ แต่ในความคิดของฉัน ในการวิเคราะห์นี้ ฉันจะพยายามให้ข้อมูลเกี่ยวกับ “Shift Left Security” แก่ผู้ปฏิบัติงานซึ่งผู้บริหารและผู้ควบคุมงบประมาณทุกคนจะเข้าใจ — เศรษฐศาสตร์ธุรกิจ สิ่งนี้สอดคล้องกับประเด็นสำคัญที่กว้างขึ้นของความจำเป็นในการกำหนดกรอบความปลอดภัยในการขับเคลื่อนผลลัพธ์ทางธุรกิจ — ขยาย TAM ของคุณ เร่งวงจรการขาย จัดส่งผลิตภัณฑ์ให้เร็วขึ้น — ไม่เพียงทำหน้าที่เป็นแบบฝึกหัดการลดความเสี่ยงเท่านั้น
ก่อนอื่น มาดูคำจำกัดความของ"การรักษาความปลอดภัยแบบ Shift Left" กันก่อน หมายถึงการย้ายการรักษาความปลอดภัยขึ้นไปอยู่ช่วงต้นๆ และบ่อยครั้งในวงจรการพัฒนาขององค์กร ซึ่งผมจะนิยามว่าเป็นวงจรที่ครอบคลุมมากกว่าวงจรการพัฒนาซอฟต์แวร์ทั่วไป ซึ่งรวมถึงทุกอย่างที่เกี่ยวข้องกับพนักงาน ผู้ขาย การควบคุมความปลอดภัย และร่องรอยดิจิทัลขององค์กร การป้องกันหรือการค้นพบปัญหาด้านความปลอดภัยตั้งแต่เนิ่นๆ ก่อนที่จะแพร่กระจายไปทั่วทั้งองค์กร จะทำได้ง่ายและประหยัดกว่าในการแก้ไข
ต่อไปนี้คือการวิเคราะห์ ในความคิดของผม หัวข้อนี้ซับซ้อนเกินกว่าจะทำการวิเคราะห์ในระดับสูงแล้วสรุปว่า“การเปลี่ยนไปใช้แนวทางซ้ายทำให้ทำงานได้เร็วขึ้น 10% และประหยัดค่าใช้จ่ายได้ 30%”เพราะมีตัวแปรมากเกินไป แนวทางของผมคือการสร้างแบบจำลองตัวอย่างเฉพาะเจาะจงในระดับจุลภาคขององค์กรสมมติที่ใช้แนวทางซ้าย และดูว่าเราสามารถเรียนรู้อะไรจากแบบจำลองนั้นได้บ้าง
เกี่ยวกับพารามิเตอร์ในแบบจำลองด้านล่าง — มีการประมาณค่าคร่าวๆ (หรือแม้แต่การเดาแบบสมบูรณ์ในสถานที่ต่างๆ) ที่ฉันพยายามจะรวมเข้าด้วยกันเมื่อข้อมูลที่มีอยู่ไม่ดี อ่านแหล่งที่มาสำหรับความคิดเห็นของฉัน และแจ้งให้เราทราบหากคุณทราบงานวิจัยที่น่าเชื่อถือกว่านี้! นอกจากนี้ “การละเมิดข้อมูล” ไม่ได้เป็นเพียงรูปแบบเดียวของเหตุการณ์ในโลกไซเบอร์ที่ต้องกังวล ฉันให้ความสำคัญกับเหตุการณ์เหล่านี้เพราะมีการวิจัยที่มั่นคงเกี่ยวกับค่าใช้จ่ายเมื่อเทียบกับผลกระทบที่คลุมเครือมากขึ้นของแบรนด์ ความไว้วางใจ ฯลฯ
แบบจำลอง 1 — MFA ดำเนินการทั่วทั้งองค์กร
เริ่มต้นจากสิ่งง่ายๆ ก่อน หากคุณคิดว่า“ทุกองค์กรเปิดใช้งาน MFA ทุกที่แล้ว”คุณต้องตรวจสอบความเป็นจริงเสียใหม่ อย่างไรก็ตาม การใช้ MFA เป็นการควบคุมเพียงอย่างเดียวทั่วทั้งองค์กรนั้นเป็นตัวอย่างที่เข้าใจง่ายดี MFA ถือเป็นการเปลี่ยนแปลงไปสู่แนวทางปฏิบัติที่ปลอดภัยกว่า (Shift Left) เพราะช่วยป้องกันพฤติกรรมเสี่ยงด้านข้อมูลประจำตัวต่างๆ ตั้งแต่แรกเริ่ม โมเดลนี้เปรียบเทียบองค์กรสมมติที่มีการใช้งาน MFA อย่างถูกต้องทุกที่ กับองค์กรที่ใช้เพียง 1FA เท่านั้น
ต้นทุนแบบจำลอง:
- SOC ต้นทุนบุคลากร = (การแจ้งเตือนการเข้าสู่ระบบต่อผู้ใช้ต่อวัน ที่เกี่ยวข้องกับ 1FA เท่านั้น) * (ขนาดองค์กร) * (เฉลี่ยต่อปี) SOC (ต้นทุนนักวิเคราะห์) / (จำนวนการแจ้งเตือนที่คัดกรองโดยนักวิเคราะห์ต่อวัน)
- SOC ต้นทุนซอฟต์แวร์ = (การแจ้งเตือนการเข้าสู่ระบบต่อผู้ใช้ต่อวันที่เกี่ยวข้องกับ 1FA เท่านั้น) * (ขนาดองค์กร) * (ค่าบริการต่อซอฟต์แวร์แจ้งเตือนต่อการตรวจสอบ) * (365 วัน)
- ดอลลาร์สูญเสียผลผลิต = (จำนวน MFA เฉลี่ยต่อวันต่อผู้ใช้) * (ขนาดองค์กร) * (Time To MFA เป็นวินาที) / (1 นาที / 60 วินาที) / (1 ชั่วโมง / 60 นาที) / (1 วัน / 24 ชั่วโมง) * ( ค่าใช้จ่ายพนักงานเฉลี่ยต่อปี)
- มูลค่าที่คาดหวังของต้นทุนการละเมิด = (ต้นทุนเฉลี่ยของการละเมิดข้อมูล) * (โอกาสในการละเมิดข้อมูล)
พารามิเตอร์รุ่น:
- ขนาดองค์กร: พนักงาน 10000 คน (ผู้ใช้)
- Time To MFA (Google Auth หรือเทียบเท่า): 10 วินาที [1]
- จำนวน MFA เฉลี่ยต่อวันต่อผู้ใช้: 1 [2]
- ต้นทุนพนักงานเฉลี่ยต่อปี: $100,000
- การแจ้งเตือนการเข้าสู่ระบบต่อผู้ใช้ต่อวันที่เกี่ยวข้องกับ 1FA เท่านั้น (การเข้าถึงที่ผิดปกติ การแชร์รหัสผ่าน ฯลฯ): 0.01 [3]
- การแจ้งเตือนที่ Triaged ต่อนักวิเคราะห์ต่อวัน: 100 [4]
- เฉลี่ยต่อปี SOC ค่าใช้จ่ายของนักวิเคราะห์: $100,000
- ต้นทุนซอฟต์แวร์ต่อการแจ้งเตือนเพื่อช่วยในการตรวจสอบ: $0.10 [5]
- เปอร์เซ็นต์ของการละเมิดข้อมูลอันเป็นผลมาจากข้อมูลรับรองที่ถูกขโมยหรือถูกบุกรุก: 19% [6]
- ต้นทุนเฉลี่ยของการละเมิดข้อมูล: $4.35 ล้าน [7]
- ความเป็นไปได้พื้นฐานของการละเมิดข้อมูล: 1.13% [8]
- โอกาสในการละเมิดข้อมูลด้วย MFA: 0.92% [9]
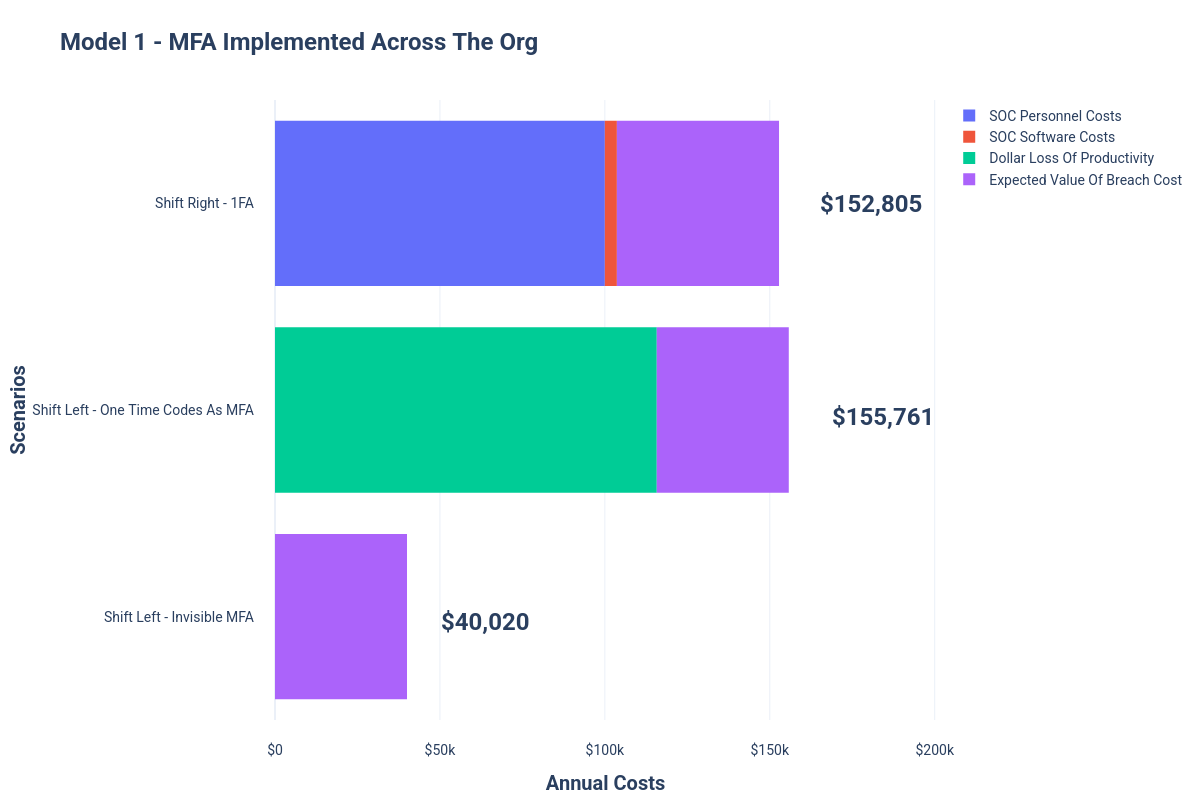
สุจริตฉันรู้สึกประหลาดใจเล็กน้อยที่ความขัดแย้งของ MFA แบบดั้งเดิมเพิ่มขึ้นในแง่ของดอลลาร์จากการวิเคราะห์นี้ ยิ่งมีเหตุผลมากขึ้นในการนำโซลูชัน MFA ที่มองไม่เห็นมาใช้
รุ่น 2 — DevSecOps ดำเนินการอย่างเหมาะสม
DevSecOpsน่าจะเป็นหมวดหมู่ที่ได้รับการพัฒนาอย่างดีที่สุดของ“Shift Left Security”และมีเครื่องมือที่ยอดเยี่ยมมากมายที่มุ่งเน้นไปที่ การทดสอบ ความปลอดภัยของแอปพลิเคชันหรือโครงสร้างพื้นฐานคำว่า “ยอดเยี่ยม” ในที่นี้หมายถึงเครื่องมือที่ฝังอยู่ในเวิร์กโฟลว์ของนักพัฒนาโดยไม่มีอุปสรรค ส่วนคำว่า “แย่” หรือการรักษาความปลอดภัยที่ถูกเก็บไว้ทางด้านขวา หมายถึงทีมรักษาความปลอดภัยที่แยกตัวออกจากการพัฒนาและพบปัญหาด้านความปลอดภัยหลังจากที่ซอฟต์แวร์ถูกนำไปใช้งานจริงแล้ว โมเดลนี้เปรียบเทียบองค์กรที่ดำเนินการพัฒนาซอฟต์แวร์โดย ใช้ DevSecOpsอย่างเต็มที่ กับองค์กรที่ใช้แนวทางเชิงรับอย่างเดียวในการ รักษาความปลอดภัย ของซอฟต์แวร์
ต้นทุนแบบจำลอง:
- ต้นทุนนักพัฒนา = (แอปพลิเคชันการผลิตที่แตกต่างซึ่งพัฒนาโดยองค์กร) * (จำนวนช่องโหว่โดยเฉลี่ยต่อแอปพลิเคชันการผลิต) * (ชั่วโมงการพัฒนาโดยเฉลี่ยเพื่อแก้ไขช่องโหว่ในชั่วโมง) * (1 ปี / 52 สัปดาห์) * (1 สัปดาห์ / 40 ชั่วโมงทำงาน) * (รายปีโดยเฉลี่ย ต้นทุนนักพัฒนา)
- ต้นทุนนักวิเคราะห์ความปลอดภัย = (แอปพลิเคชันการผลิตที่แตกต่างซึ่งพัฒนาโดยองค์กร) * (จำนวนช่องโหว่เฉลี่ยต่อแอปพลิเคชันการผลิต) * (ชั่วโมงทีมรักษาความปลอดภัยเฉลี่ยในการแก้ไขช่องโหว่ที่พบในการผลิตในเวลาไม่กี่ชั่วโมง) * (1 ปี / 52 สัปดาห์) * (ทำงาน 1 สัปดาห์ / 40 ชั่วโมง) * (ค่าใช้จ่ายนักวิเคราะห์ความปลอดภัยประจำปีโดยเฉลี่ย)
- มูลค่าที่คาดหวังของต้นทุนการละเมิด = (ต้นทุนเฉลี่ยของการละเมิดข้อมูล) * (โอกาสในการละเมิดข้อมูล)
พารามิเตอร์รุ่น:
- แอปพลิเคชันการผลิตที่แตกต่างซึ่งพัฒนาโดยองค์กร: 17 [10]
- จำนวนช่องโหว่โดยเฉลี่ยต่อแอปพลิเคชันการผลิต: 30.59 [11]
- ชั่วโมงการพัฒนาโดยเฉลี่ยเพื่อแก้ไขจุดอ่อนแต่ละจุดที่พบในการพัฒนา: 3.61 ชั่วโมง [12]
- ชั่วโมงการพัฒนาโดยเฉลี่ยเพื่อแก้ไขจุดอ่อนแต่ละจุดที่พบในการผลิต: 10.71 ชั่วโมง [13]
- ต้นทุนนักพัฒนารายปีเฉลี่ย: $150,000
- ชั่วโมงโดยเฉลี่ยของทีมรักษาความปลอดภัยในการแก้ไขจุดอ่อนแต่ละจุดที่พบในการผลิต: 3.10 [14]
- ค่าใช้จ่ายนักวิเคราะห์ความปลอดภัยประจำปีโดยเฉลี่ย: $100,000
- เวลาเฉลี่ยในการแก้ไขช่องโหว่ — ความถี่ในการสแกนต่ำ — 1–12 การสแกนต่อวัน (Shift Right Security): 217 วัน [15]
- เวลาเฉลี่ยในการแก้ไขช่องโหว่ — ความถี่ในการสแกนสูง — 260+ การสแกนต่อวัน (Shift Left Security): 62 วัน [15]
- สันนิษฐานว่าลดช่องโหว่ด้วยความถี่การสแกนสูง: 71% [16]
- เปอร์เซ็นต์ของการละเมิดข้อมูลอันเป็นผลมาจากช่องโหว่ของแอปพลิเคชัน: 43% [17]
- ต้นทุนเฉลี่ยของการละเมิดข้อมูล: $4.35 ล้าน [6]
- ความเป็นไปได้พื้นฐานของการละเมิดข้อมูล: 1.13% [7]
- โอกาสที่ข้อมูลจะถูกละเมิดด้วยความถี่ในการสแกนสูง: 0.79% [18]
DevSecOpsมีงานวิจัยสนับสนุนมากมายเกี่ยวกับต้นทุนในการแก้ไขช่องโหว่ด้านความปลอดภัยในขั้นตอนต่างๆ ของการพัฒนา (การทดสอบหน่วย การทดสอบการบูรณาการ การทดสอบระบบ การจัดเตรียม การใช้งานจริง ฯลฯ) ดังนั้นจึงไม่น่าแปลกใจที่จะเห็นความแตกต่างอย่างมากระหว่างการเลื่อนไปทางซ้ายและขวาในโมเดลนี้ ในปี 2022 นี้ ไม่มีข้ออ้างใดๆ ที่จะไม่สนับสนุนDevSecOpsไม่ว่าจะเป็นองค์กรพัฒนาซอฟต์แวร์ขนาดใดก็ตาม (องค์กรเหล่านี้อาจเป็นหน่วยงานย่อยภายในองค์กรขนาดใหญ่)
แบบจำลอง 3 — การเริ่มต้นใช้งานและการเลิกจ้างพนักงานที่แข็งแกร่งและทรัพย์สิน
การปฐมนิเทศและการลาออกจากงานของพนักงานและทรัพย์สินเป็นเวิร์กโฟลว์การรักษาความปลอดภัยที่ประเมินค่าต่ำเกินไป ทำถูกต้องแล้ว เปิดโอกาสให้สร้างข้อมูลที่สะอาดและรับประกันการควบคุมที่เข้มงวด (EPDR, VPN, ความปลอดภัยของอีเมล, การเข้ารหัสดิสก์, เบราว์เซอร์ที่ควบคุมโดยองค์กร ฯลฯ) และสถานะการเข้าถึงในเวลาเริ่มต้นและนอกเวลาทำการ ทำได้ไม่ดี จะสร้างงานพิเศษและปล่อยให้สิ่งต่าง ๆ เป็นไปตามโอกาสหรือเวิร์กโฟลว์ของมนุษย์ มีระบบมากมายที่ช่วยวางรางในกระบวนการเหล่านี้ โมเดลนี้เปรียบเทียบองค์กรที่มีการปฐมนิเทศและเริ่มต้นการรักษาความปลอดภัยที่สมบูรณ์แบบ เทียบกับแบบที่มีขั้นตอนการทำงานด้วยตนเองและมีแนวโน้มที่จะเกิดข้อผิดพลาด
ต้นทุนแบบจำลอง:
- ค่าใช้จ่ายในการติดตั้งเครื่องมือในการเตรียมความพร้อมของพนักงาน = (ขนาดองค์กร) * (อัตราการหมุนเวียนขององค์กร) * (ระยะเวลาในการออนบอร์ดไอทีด้วยตนเองเป็นนาที) * (1 ชั่วโมง / 60 นาที) * (1 สัปดาห์ / 40 ชั่วโมงทำงาน) * (1 ปี / 52 สัปดาห์) * (พนักงานประจำปีโดยเฉลี่ย ค่าใช้จ่าย)
- เรียกเก็บเงินได้ SOC ค่าใช้จ่าย = (องค์กร SOC ขนาด) * (เฉลี่ยต่อปี) SOC ต้นทุนของนักวิเคราะห์) * (ประสิทธิภาพที่เกี่ยวข้อง)
- มูลค่าที่คาดหวังของต้นทุนการละเมิด = (ต้นทุนเฉลี่ยของการละเมิดข้อมูล) * (โอกาสในการละเมิดข้อมูล)
พารามิเตอร์รุ่น:
- ขนาดองค์กร (คงที่ต่อปี): พนักงาน 10000 คน (ผู้ใช้)
- อัตราการหมุนเวียนองค์กรประจำปี: 47.2% [19]
- ต้นทุนพนักงานเฉลี่ยต่อปี: $100,000
- เวลาในการติดตั้งและกำหนดค่า EPDR และ VPN ด้วยตนเองบนแล็ปท็อปเครื่องใหม่: 20 นาที (20)
- องค์กร SOC ขนาด: 3 FTE
- เฉลี่ยต่อปี SOC ค่าใช้จ่ายของนักวิเคราะห์: $100,000
- SOC ประสิทธิภาพที่เพิ่มขึ้นจากการกำหนดโครงสร้าง "ใครเป็นเจ้าของอะไร" อย่างชัดเจน อันเป็นผลมาจากการรับพนักงานและสินทรัพย์เข้าระบบ: 10% [21]
- เปอร์เซ็นต์ของการละเมิดข้อมูลอันเป็นผลมาจากฟิชชิ่ง: 16% [22]
- เปอร์เซ็นต์ของการละเมิดข้อมูลอันเป็นผลมาจากการออกจากงานของพนักงานที่ไม่เหมาะสม: 10% [23]
- ต้นทุนเฉลี่ยของการละเมิดข้อมูล: $4.35 ล้าน [6]
- ความเป็นไปได้พื้นฐานของการละเมิดข้อมูล: 1.13% [7]
- โอกาสในการละเมิดข้อมูลด้วยการรับประกันการควบคุมที่ถูกต้องบนแล็ปท็อปของพนักงานทุกเครื่อง และการออกจากงานอัตโนมัติ: 0.85% [24]
มนุษย์ทำผิดพลาด เก็บงานซ้ำ ๆ ไว้กับเครื่อง แม้ว่าคุณจะถือว่าในงาน เช่น การเริ่มใช้งานและการออกจากงาน มนุษย์ทำผิดพลาดได้เพียง 5% ของเวลาทั้งหมด นั่นคือข้อผิดพลาด 472 รายการในแบบจำลองนี้ที่บัญชีสำหรับพนักงานทุกคนที่เข้าทำงานและออกจากงาน นั่นเป็นความเสี่ยงที่ผลไม้ห้อยต่ำมากที่จะออกจากโต๊ะ ลงทุนในเครื่องมือที่มีประสิทธิภาพซึ่งจัดการสิ่งนี้สำหรับองค์กรของคุณ มันจะจ่ายเอง
สรุป
ความปลอดภัยเป็นเว็บที่ซับซ้อนของการประนีประนอม การขยับความปลอดภัยไปทางซ้ายก็ไม่ต่างกัน ฉันสำรวจแบบฝึกหัดการวิเคราะห์นี้เป็นส่วนใหญ่เพราะฉันไม่อยากเชื่อเลยว่าฉันยังคงเห็นการแจ้งเตือนในป่าเท่านั้นที่ทำได้เพราะองค์กรไม่ได้ใช้ MFA ฉันเข้าใจแล้ว พื้นฐานอาจเป็นเรื่องที่ท้าทาย ระหว่างการต่อสู้กับหนี้ไอทีแบบเดิมหรือระบบราชการ ไม่ว่าบทบาทของคุณจะเป็นอย่างไร หวังว่านี่จะทำให้คุณมีอาวุธใหม่ในการที่ “Shift Left Security” สามารถขับเคลื่อนผลลัพธ์ทางธุรกิจและจ่ายค่าเครื่องมือใหม่ที่จำเป็นจากเศรษฐศาสตร์เพียงอย่างเดียว
ตอนนี้ออกไปกินผักของคุณ


